

GMOインターネットグループが運営する「お名前.com」がハッキングされ、FX(外国為替証拠金取引)の自動売買などに使われるクラウド上の仮想Windows環境を提供するサーバーに10月中旬、不正プログラムが仕掛けられているのが見つかった。同社は仮想Windowsサーバー約2万6739台を順次停止した。
10月21日には、攻撃者が5000万ドル(約80億円)をビットコイン(BTC)やイーサリアム(ETH)といった暗号資産(仮想通貨)で支払うことを要求している。支払いに応じなければ、顧客の個人情報やシステムの内部情報を公開し、FX取引を不正に操作し、利用者へランサムウェア攻撃を行うとした。
この脅迫に対してGMO側は一切応じようとしなかったため、攻撃者は要求額を100万ドル(約1億6000万円)に引き下げ、10月27日正午までに支払わなければ、毎日正午に順次情報を公開していくとした。GMO側はこの要求にも応じなかったために、攻撃者は、実際に漏洩したと思われる一人の個人情報を被害者として公開したが、住所・氏名は実在のものだが、生年月日や電話番号、家族構成などは架空のものだったとされている。
犯人逮捕は時間の問題か
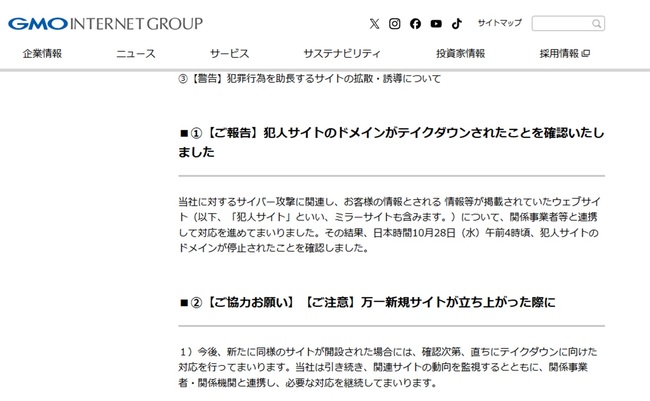
攻撃者が一人目の情報を公開した16時間後の10月28日午前4時頃、GMOへの脅迫文掲載などに使っていたウェブサイトのドメインが強制的に停止(テイクダウン)された。警視庁からの要請を受けてのことなのか、真相はわからないが、米国のドメイン管理会社の判断によってドメインは複製サイト(ミラーサイト)も含めアクセスが不可能な状態になっている。
そもそも攻撃者がなぜ捜査当局が追跡しづらいダークウェブ上にサイトを作らず、世間の目に止まりやすい通常のインターネットにサイトを作ったのか。それも米国内のレンタルサーバーを使い、ドメイン登録事業者のサービスを使ってサイトを開設したのかがわからない。攻撃者の素人臭い行いと言ってよいだろう。